PLUS
生成AIコラム
ChatGPTのセキュリティリスクとは?安全に利用する対策方法を解説
公開日:2025年10月15日 更新日:2026年10月20日
目次:
はじめに
「ChatGPTを業務で使いたいけれど、セキュリティは大丈夫だろうか?」「機密情報を入力しても問題ないのか?」「具体的にどんなリスクがあるのか?」といった疑問を持つ企業担当者は多いのではないでしょうか。
ChatGPTは業務効率化を大きく後押しするツールですが、適切な対策を講じずに導入すると、情報漏洩や権利侵害など企業にとって深刻なセキュリティリスクにつながる可能性があります。また、無料版と有料版・法人向けプランではセキュリティ仕様やデータの取り扱いに大きな違いがあるため、企業利用では適切なプラン選定が欠かせません。
本記事では、ChatGPTの主要なセキュリティリスクから具体的な対策方法まで、企業が把握しておくべき要点を分かりやすく解説します。正しい知識を身につけて、安全かつ効果的なAI活用を実現しましょう。
生成AIの社内利用をお考えの企業様へ
ナレフルチャットは、企業の生成AI活用を安全かつ効率的に支援するツールです。セキュリティ対策から社内浸透まで、AI導入をトータルでサポートします。
初心者でも使いやすい設計で、プロンプト自動生成機能や社内共有機能により、AIリテラシーに差があっても全員が活用できます。企業のAI導入を検討している方は、こちらをご覧ください。
ChatGPTの学習の仕組み
ChatGPTのセキュリティリスクを正しく理解するには、まずAIの学習の仕組みを把握しておく必要があります。
ChatGPTは、書籍、ニュース記事、ウェブサイトなど、インターネット上に公開されている膨大なテキストデータを学習しています。この学習プロセスによって文章の構造や言葉の関連性を把握し、自然で流暢なテキストを生成できるようになります。
注意が必要なのは、ユーザーがチャット画面に入力した会話データが、モデルの改善や追加学習のデータとして利用される可能性がある点です。初期設定のまま企業の機密情報や個人情報を入力してしまうと、その内容がAIモデルに取り込まれ、他のユーザーに対する回答生成に意図せず反映されてしまう懸念があります。
この学習の仕組みこそが、企業利用におけるセキュリティリスクの根本的な要因となっています。適切なデータ保護設定を行わずに利用した場合、重要情報が外部へ流出する引き金になりかねません。
※ChatGPTの基本的な仕組みについては、以下の記事もあわせてご参照ください。
参考記事:うさぎでもわかる ChatGPTの仕組み AIの中身をやさしく解説!
ChatGPTのセキュリティリスク
ChatGPTを企業で活用する際は、事前に把握しておくべき5つの代表的なセキュリティリスクが存在します。これらを軽視すると、企業の社会的信用や事業活動に大きな損害を与える恐れがあります。
ここでは、代表的な5つのセキュリティリスクについて解説します。
- 機密情報の漏洩
- 著作権・商標権などの権利侵害
- ハルシネーションによる誤情報の拡散
- 倫理的に不適切な表現の生成
- サイバー攻撃への悪用
機密情報の漏洩
一つ目が、上述した機密情報の漏洩です。ChatGPTに入力された情報は、将来のAIモデルの学習データとして使用される可能性があります。
ChatGPTに入力されたプロンプトやテキストデータは、デフォルトの設定ではAIモデルの再学習に利用される可能性があります。そのため、氏名・住所などの「個人情報」や、顧客名簿・事業計画・ソースコード・財務データといった「企業の機密情報」を不用意に入力してはいけません。
近年、生成AIの急速な普及に伴い、以下のように「従業員の誤入力」「サービス側の不具合」「認証情報の窃取」という異なる原因による情報漏洩やセキュリティ事故が実際に発生しています。
- 従業員の誤操作による機密コード・社内情報の流出(人的ミス)
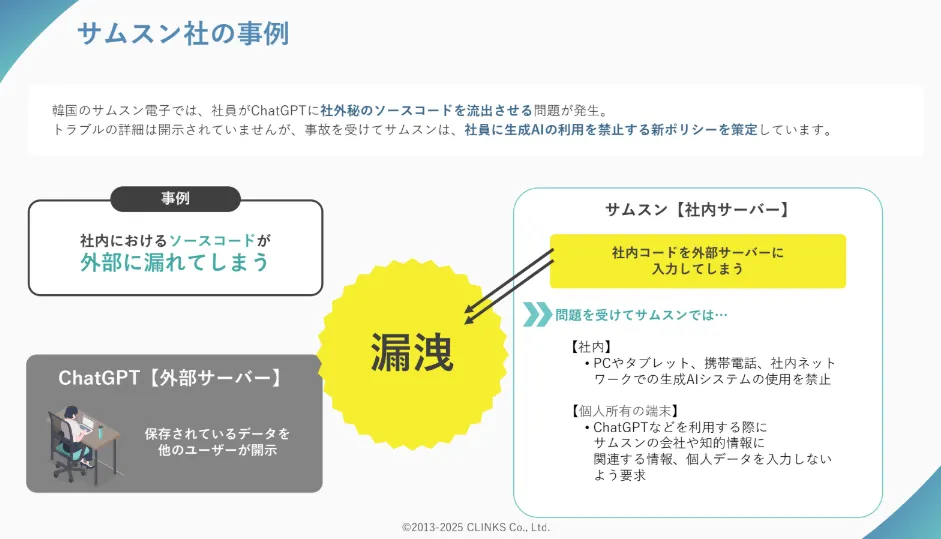
海外の半導体大手(韓国サムスン電子)では、エンジニアが業務の効率化を目的として、社外秘のソースコードや社内会議の記録テキストをChatGPTに入力した事象が報告されました。入力データがAIの学習に流用されるリスクが懸念された結果、同社は社内における生成AIの利用を一律で制限・禁止するポリシーを策定する事態へと発展しました。 - システム障害に伴うチャット履歴や決済情報の露出(ツール側の脆弱性)
2023年3月、ChatGPTが利用するオープンソースのキャッシュ制御プログラムのバグにより、ログイン中のユーザー画面に他人のチャット履歴のタイトルが表示される障害が発生しました。さらに、一部の有料会員において、氏名、メールアドレス、クレジットカード番号の下4桁などの決済関連情報が一時的に他者から閲覧可能な状態となり、開発元が緊急停止措置を実施しました。 - マルウェア感染によるアカウント情報の大量流出(不正アクセス)
サイバーセキュリティ企業の調査により、情報窃取型マルウェア(利用者のPCからIDやパスワードを抜き取る悪意あるプログラム)に感染した端末を経由して、10万件を超えるChatGPTのアカウント認証情報が盗まれ、ダークウェブ上で取引されていた事実が明らかになりました。ChatGPTのアカウントが不正に乗っ取られた場合、過去のチャット履歴に保存された業務プロンプトや未公開データが第三者にすべて閲覧される危険性があります。
このように、情報漏洩は「AIに学習されること」だけでなく、「社員の不用意な入力」「サービス側の不具合」「アカウント管理の甘さ」といった複数の経路から生じる点に十分留意しなければなりません。
著作権・商標権などの権利侵害
ChatGPTは学習データに含まれる既存の著作物を参照して回答を作成するため、出力されたテキストや画像が既存の著作物・商標と酷似し、意図せず権利を侵害してしまうリスクがあります。特に作成したコンテンツを自社の販促物やWebサイトで商用利用する際は、厳密な確認が必要です。
著作権侵害と判断された場合、コンテンツの利用停止や損害賠償請求を受け、企業の社会的信用を大きく損なう可能性があります。
なお、日本の著作権法第30条の4では、AIの機械学習や分析など「情報解析を目的とする利用(インプット)」について原則として著作物の利用が認められています。しかし、AIが生成した成果物を利用・公開する段階(アウトプット)においては、既存の著作物との「類似性」や「依拠性(既存の作品をもとに作成されたこと)」が認められた場合、通常の著作権侵害と同様に法的責任を問われる可能性があります。 法令の適用範囲を混同せず、慎重な判断を行ってください。
参照:「著作権法(昭和四十五年法律第四十八号)」デジタル庁 e-GOV 法令検索
ハルシネーションによる誤情報の拡散
ハルシネーションとは、ChatGPTが存在しない情報や間違った内容を、事実であるかのように自信を持って回答してしまう現象です。生成された回答は論理的で説得力があることが多いため、真偽の判断が困難な場合が多いのが特徴です。
ハルシネーションは、学習データの偏りや不足、あるいは知識の鮮度によって生じます。ChatGPTは「正しい事実を照合して答える」のではなく、「統計的に自然な単語のつながりを予測して出力する」仕組みのため、事実と異なる情報でも文章として成立させてしまいます。
注意すべきハルシネーションの典型例

- 実在しない企業名・人物名・専門家のプロフィールの生成
- 架空の論文タイトルや書籍、リンクの提示
- 根拠のない統計数値や調査データの算出
- 誤った法制度や税制の解釈企業がハルシネーションを含む情報を顧客や取引先に提供すると、社会的信用の失墜や経済的損失を招く危険があります。また、間違った情報に基づいた意思決定により、事業活動に支障をきたす可能性も考えられます。
倫理的に不適切な表現の生成
ChatGPTはインターネット上の膨大なテキストを基に構築されているため、学習元データに含まれる社会的偏見やバイアスを反映した回答を出力することがあります。
性別、年齢、国籍、人種、宗教、職業に関する固定観念や、特定のグループを不当に差別・序列化するような表現が含まれていた場合、企業のブランドイメージに深刻な悪影響を及ぼします。
過去には、大手テック企業が開発した採用支援AIにおいて、過去の男性優位な採用履歴データを学習した結果、女性応募者を不利に評価するバイアスが露呈し、システムの利用中止に追い込まれた事例も報告されています。
倫理的に不適切な表現の具体例

- 性別や年齢を理由とした能力の決めつけ
- 国籍や特定地域に対するステレオタイプ
- 身体的特徴や属性に基づく不適切なラベリング
実際に、Amazonで導入されていた人材採用システムで、女性を差別するという機械学習面の欠陥が判明し、運用を取りやめる結果になった事例がありました。
参照:「焦点:アマゾンがAI採用打ち切り、「女性差別」の欠陥露呈で」Reuters
資料や顧客対応、SNSでの発信などでChatGPTを使用する際は、生成された内容の倫理的な適切さを慎重に検討する必要があります。
サイバー攻撃への悪用
生成AIは、サイバー攻撃者によって不正な目的で悪用される事例も確認されています。
悪意のあるユーザーが巧妙なプロンプト(指示文)を用いてAIの安全フィルターをすり抜けさせ、不正なプログラムコードを作成させたり、高度で不自然さのない標的型フィッシングメールを大量に生成させたりする攻撃手法(プロンプトインジェクション等)が報告されています。
新たな脅威として注目される攻撃手法

- AIを活用したソーシャルエンジニアリング攻撃
- 大規模な偽情報キャンペーンの自動生成
- 標的型攻撃メールの大量作成
- 音声合成技術と組み合わせたなりすまし詐欺さらに深刻な問題として、ChatGPT自体やChatGPTと連携するサービスがサイバー犯罪者に攻撃された場合、ChatGPTが学習した自社データが漏洩する危険性もあります。
ChatGPT本体や連携する周辺ツールに万一セキュリティ上の脆弱性があった場合、アカウントに保存された会話履歴が漏洩する可能性もゼロではありません。開発元による安全対策の更新状況を常に把握し、自社側の利用ガイドラインを最新に保つ必要があります。
ChatGPT上で実施されているセキュリティ対策
ChatGPTの開発元であるOpenAI社では、企業やユーザーが安全に利用できるよう、多層的なセキュリティ対策を講じています。
OpenAI社の取り組み
OpenAI社では、技術的な保護措置からインフラストラクチャのアクセス管理まで、包括的なセキュリティ管理を実施しています。
- データの暗号化: 通信時は「TLS 1.2以上」、保存時は強固な暗号方式である「AES-256」を採用し、データの盗聴や改ざんを防止
- 厳格なアクセス制御: ユーザーデータにアクセスできる社内権限者を最小限に限定し、多要素認証や監査ログによる厳格な管理を徹底
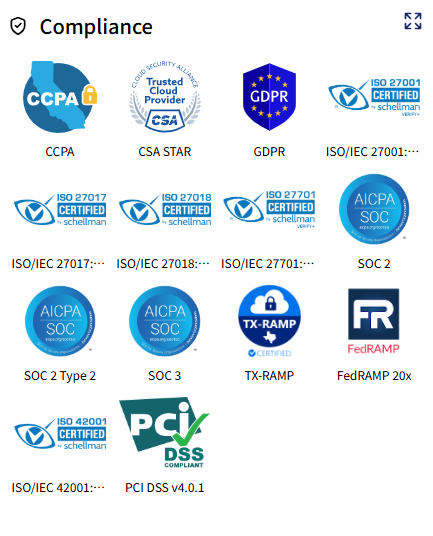
- 第三者機関によるセキュリティ認証: 国際的な基準に基づく複数の監査・認証を取得
また、ChatGPTは様々なセキュリティ認証を取得しています。
取得しているセキュリティ認証(2026年9月時点)
しかし、運営会社レベルでセキュリティ対策が講じられていても、ユーザー側の使い方や設定によっては意図せずセキュリティリスクを高めてしまう可能性があるため、適切な利用方法の理解が重要です。
ChatGPTのプランごとのセキュリティ対策
ChatGPTではプランによって提供されるセキュリティ・プライバシー機能に差があります。個人向けプランでは基本的な暗号化や履歴管理機能はあるものの、企業利用で安心できるレベルではありません。一方、企業向けプランでは、データがモデル訓練に利用されない保証や、組織レベルでの高度な管理機能が備わっています。
プランごとのセキュリティ対策比較
| プラン | データの学習利用 | 認証・コンプライアンス |
|---|---|---|
| 無料版 / Go / Plus / Pro | デフォルトで学習に利用される (設定画面からオプトアウト可能) | 通信時TLS 1.2+ / 保存時AES-256暗号化・個人単位のアカウント管理 |
| Enterprise・Business | 原則としてモデル訓練に一切使用されない | AES-256・TLS1.2+による暗号/SOC 2 Type 2監査済 管理者コンソール(一括ユーザー管理)/ワークスペース内のデータ分離・SSO(シングルサインオン)/ 監査ログ対応 |
参照:ChatGPT HP
企業で機密情報を扱う場合は、ビジネスデータがモデル訓練に使用されない明確な保証があるEnterprise・Businessプランの選択をおすすめします。このプランでは、組織全体でのアクセス制御や監査ログなどの企業向け管理機能も充実しており、安全な生成AI活用が可能です。
ChatGPT Enterpriseについて詳しく知りたい場合は、以下の記事をご参照ください。
参考記事:ChatGPT Enterpriseとは?他プランとの違い・導入時の注意点を解説
法人向け生成AIサービス「ナレフルチャット」なら、企業のセキュリティ要件に配慮した形で、生成AIを安心して全社展開できます!
ChatGPT、Gemini、Claudeなど主要プロバイダのAIモデルを、ひとつの環境で一元的に管理しながら利用可能。利用状況を組織単位で把握しやすく、シャドーAI(従業員が会社の許可なく個人アカウントで生成AIを使うこと)のリスク低減にもつながります。

また、企業単位の定額制のため、利用人数が増えても追加コストは発生しません。セキュリティを担保した環境を、全社員にコストを気にせず展開できます。
すべての機能を試せるトライアル期間もご用意しています。「情報漏洩が心配で生成AI導入に踏み切れない」という企業様は、ぜひ一度セキュリティ面もあわせてご確認ください。ChatGPT利用時のセキュリティ対策
企業がChatGPTを導入・運用する際は、ツール側の機能に依存するだけでなく、自社内で適切な運用ルールと環境を整備することが重要です。
- 学習データに利用されない環境を用意する
- 利用者のAIリテラシーを向上させる
- アカウントの使い回しをしない
学習データに利用されない環境を用意する
最も重要な対策は、入力データがAIの学習に流用されない運用体制を構築することです。
- 法人プランやAPIの活用: ChatGPT Business / EnterpriseやOpenAI APIでは、送信されたデータがモデルの再学習に使用されない規約となっています。
- 個人アカウント利用時のオプトアウト設定: 個人向けアカウント(無料版・Go・Plus等)を業務で暫定利用する場合は、必ず設定画面から学習利用を無効化(オプトアウト)してください。
API経由でChatGPTを利用すれば、データの学習利用を制限できるオプションを使用することが可能です。
OpenAI APIでは、適切な設定により入力データの学習利用を防ぐことができます。
ChatGPT BussinessやChatGPT Enterpriseでは、会話履歴の学習利用を制限できる設定が用意されています。特にEnterpriseプランでは、企業の要求に応じたカスタマイズが可能です。
また、「すべての人のためにモデルを改善する」機能をオフにすることも重要です。これにより、ChatGPTの設定で過去の会話内容がサーバーに保存されることを防ぎ、情報漏洩のリスクを軽減できます。
まず、ChatGPTを開き、自分のアイコンをタップし「Setting」か「設定」を開きます。
そして、「データコントロール」から「すべての人のためにモデルを改善する」をクリックorタップしましょう。
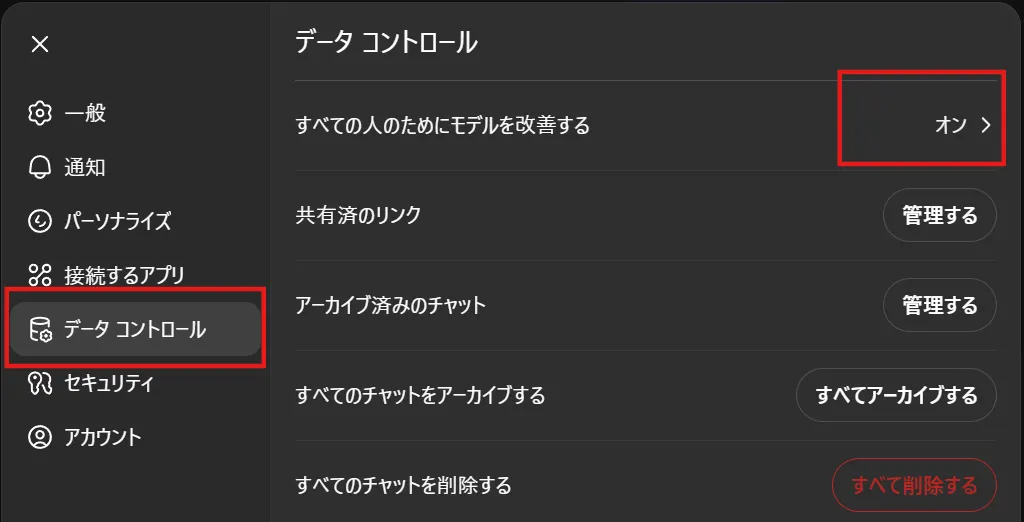
そして、「すべての人のためにモデルを改善する」のチェックを外せば完了です。画像の状態が完了している状態です。
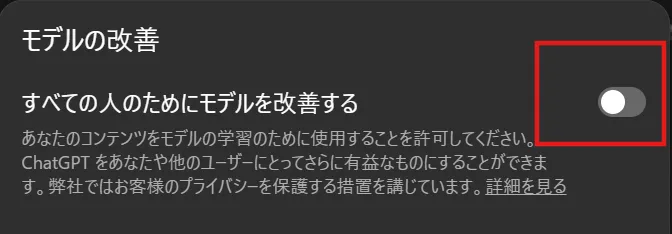
定期的にこの設定を確認し、適切な状態を維持することが大切です。
オプトアウトの設定についてはこちらもご覧ください。
参考記事:ChatGPTに学習させないオプトアウトとは?設定方法からリスク対策例まで解説
利用者のAIリテラシーを向上させる
ChatGPTを安全に活用するには、利用者のAIリテラシー向上も欠かせません。AIは急速に進歩している分野のため、継続的な学習と実践が重要です。
- 入力禁止情報の明確化: 顧客の個人情報、未公開の財務情報、自社ソースコードなど、どのような情報が入力禁止であるかを定めた「社内利用ガイドライン」を策定・配布します。
- 事実確認(ファクトチェック)の義務付け: ハルシネーションが発生する前提で、出力結果をそのまま社外発表や意思決定に使わず、一次情報源を必ず確認するプロセスを徹底します。
- 継続的な社内勉強会の実施: 生成AIの仕様変更やセキュリティ動向は変化が激しいため、一度の研修で終わらせず、定期的な事例共有やアップデート講習を行いましょう。
まず、AIが得意なタスクと苦手なタスクの把握が重要です。文章作成や情報整理は得意ですが、最新情報の提供や数値計算には限界があります。また、ハルシネーションの存在を知り、生成された回答を鵜呑みにしないことも必要です。特に、重要な意思決定や公開する情報については、必ず事実確認を行う習慣をつけるようにしましょう。
そのためには、定期的な研修や勉強会の開催により、組織全体のAIリテラシー向上を図ることが必要です。動画コンテンツや座学、外部の専門家を招いた講習で最新の動向や事例を学習するようにしましょう。
AIの進歩は非常に速いため、一度の研修で終わりではなく、継続的にアップデートされる情報をキャッチアップし、組織全体で学び続ける文化を構築することが安全で効果的なAI活用につながります。
アカウントの使い回しをしない
1つのChatGPT有料アカウントを複数人で共有・使い回す運用は、重大なセキュリティリスクを招きます。
- トレーサビリティ(追跡性)の喪失: 誰がどのような機密情報を入力したのか、インシデント発生時にログから追跡できなくなります。
- 不正アクセス・漏洩リスク: パスワードを複数人で共有することで漏洩リスクが高まるほか、退職した従業員が社外から継続してアクセスできてしまう脆弱性につながります。
原則として全利用者に個別のID・アカウントを付与し、退職時や異動時に即時権限を剥奪できる管理者統制体制を敷いてください。あわせて、二要素認証(2FA)の必須化を強く推奨します。
ナレフルチャットならリスク対策しつつ生成AIを活用できる
企業が生成AIを導入する際、「データが学習に使われない安全な環境」「社内統制・ユーザー管理」「従業員のリテラシー教育」を自社単独で整えるには相応の工数がかかります。
ナレフルチャットは、これらのセキュリティ課題と運用ハードルを解消し、企業が安全かつ手軽に生成AIを活用できるビジネス向けAIプラットフォームです。
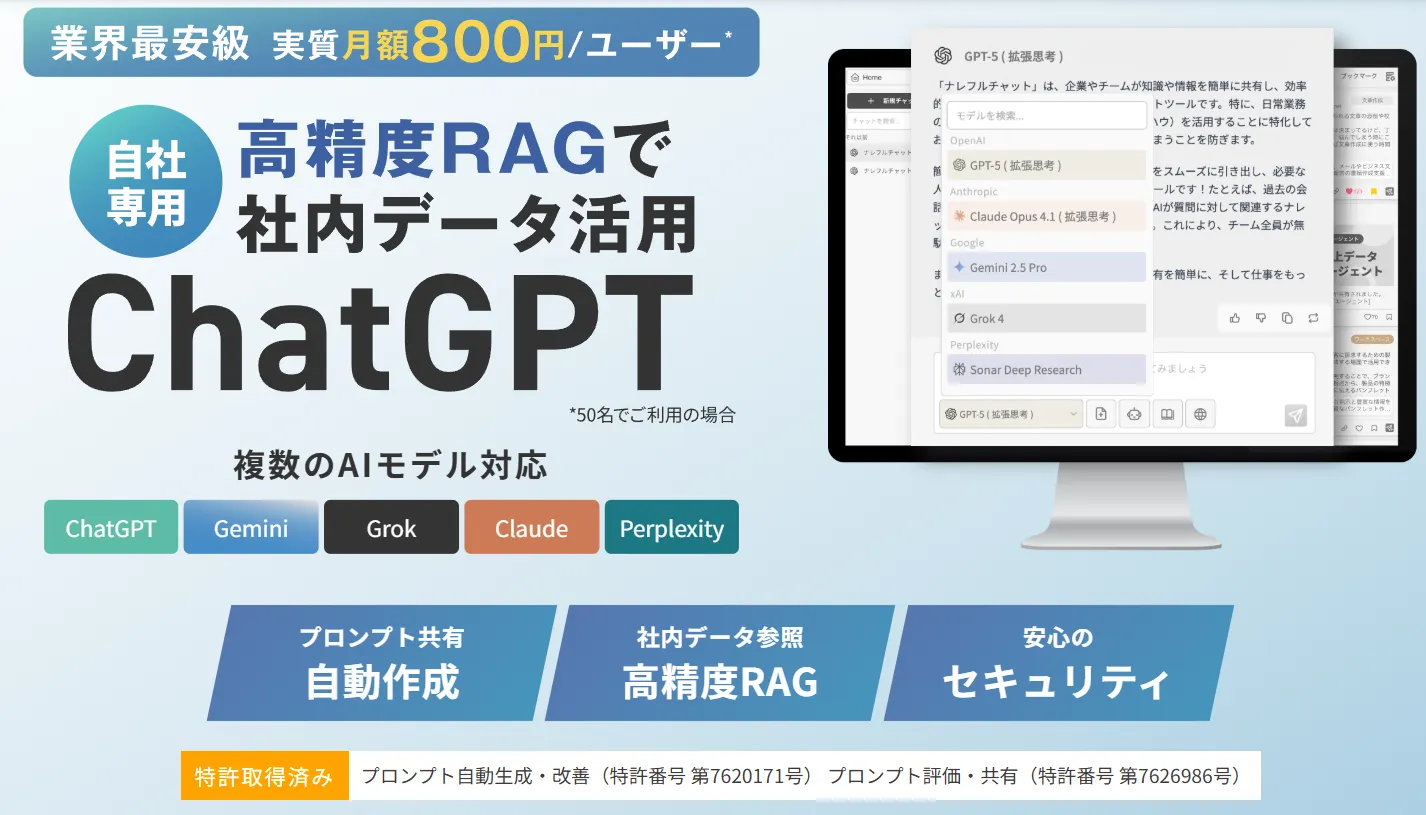
- 入力データは学習に一切利用されない安全設計
ナレフルチャットは入力データが再学習に利用されないOpenAI APIを採用しています。自社のクローズドな環境内でセキュアに利用でき、管理者がアクセス権限を一元管理できます。 - 万全のセキュリティ基準
情報セキュリティマネジメントシステムの国際規格「ISO/IEC 27001(ISMS認証)」および「プライバシーマーク(Pマーク)」を取得している企業が開発・運用を行っており、エンタープライズ水準の安全性を確保しています。 - 定額制・ユーザー数無制限でアカウント使い回しを防止
企業単位の月額定額制で利用人数に制限がないため、従業員ごとに個別アカウントを発行できます。アカウントの使い回しによるログ追跡不能や情報漏洩のリスクを未然に防止します。 - AIリテラシー向上を支える充実のサポート機能
業務ですぐに使える豊富なプロンプトテンプレート集や作成支援機能に加え、初心者向けの動画解説コンテンツなどを標準提供。組織全体のAI活用スキル底上げを支援します。
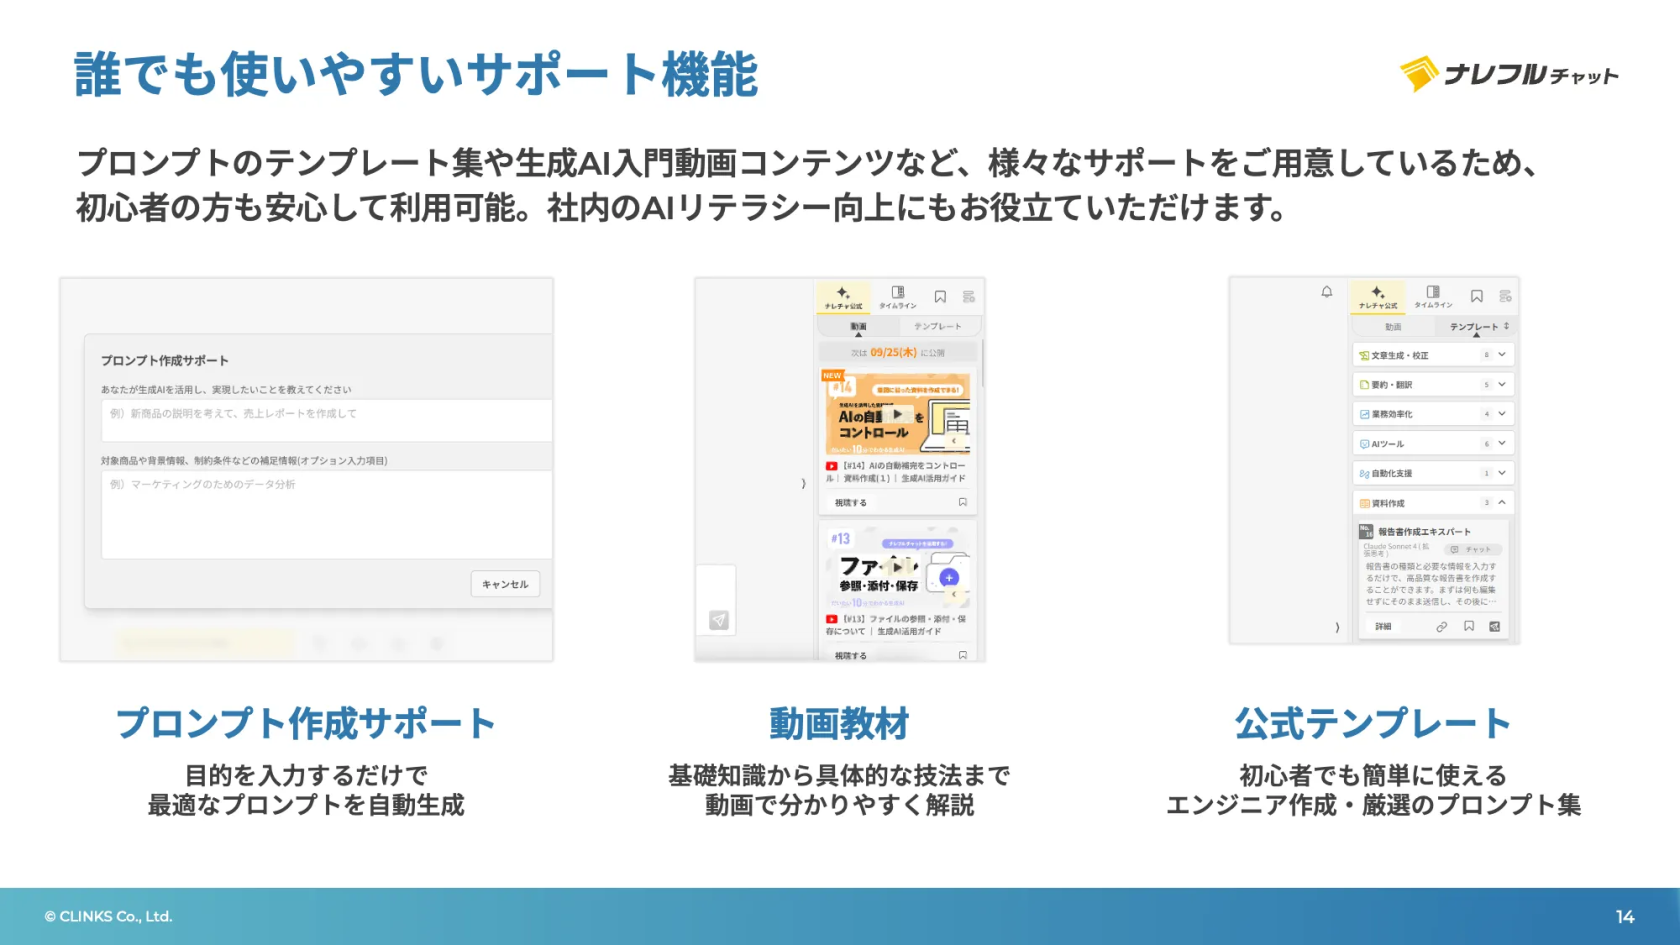
さらに、企業単位の定額制のため、全社で生成AI導入が可能。利用人数に制限がないためアカウント使い回しのリスクを回避できます。
ユーザー数無制限でご利用いただけるナレフルチャットは、セキュリティへの配慮と組織全体での生成AI活用を同時に実現し、企業のDX推進をサポートします。
生成AIのリスクを適切に管理しながら活用したい企業は、ナレフルチャットの導入をご検討ください。
ナレフルチャット運営チーム
法人向けクローズド生成AIチャットサービス「ナレフルチャット」の企画・開発・運用を手がけています。
プロンプト自動生成・改善機能や組織内でのノウハウ共有機能など、独自技術の開発により企業の生成AI活用を支援しています。
「AIって難しそう...」という心の壁を、「AIって面白そう!」という驚きで乗り越えていただけるように
日々刻々と変化する生成AI業界の最新動向を追い続け、魅力的な記事をお届けしていきます。
スマートフォンでもAI活用!
アプリ版「ナレフルチャット」配信中
iPhoneはこちら
Androidはこちら