PLUS
生成AIコラム
うさぎでもわかる AIを使ったセキュリティ対策 上編|延べ2.6億人分が漏れた日本の今
はじめに
2026年の秋、日本のWebサービスから個人情報が漏れる事案が、短い期間に相次ぎました。
政府の発表では、2026年4月から10月16日に報告された漏えいは、延べ約2億6,000万人分(個人情報保護委員会の資料)。日本の人口(約1億2,265万人、総務省統計局の2026年9月1日現在の概算値)の2倍を超える規模です。ただし、同じ人が何度も数えられている場合もあり、実際の被害人数ではありません。
しかも、攻撃にAIが使われていることが、公的機関によって確認されました。あなたのサイトも、お客様の情報を預けているサービスも、他人事ではありません🐰
この記事は上編と下編の2本立てです。上編では「いま何が起きているのか」を、下編では「自分のサイトをAIで点検する方法」を紹介します。
生成AIの社内利用をお考えの企業様へ
ナレフルチャットは初心者でも使いやすい設計で、組織全体への生成AI浸透を支援するツールです。プロンプト自動生成機能や社内共有機能により、AIリテラシーに差があっても全員が活用できます。企業のAI導入を検討している方は、こちらをご覧ください。
この記事の要点
- 漏えいは、人口の2倍を超える規模です。 政府の報告は延べ約2億6,000万人分(重複を含む)で、セキュリティ会社マクニカの集計では、2026年の119件のうち81件が7月以降に集中しています
- 攻撃にAIが使われています。 JPCERT/CCが確認し、政府も11月5日に可能性が高いとの見方を示しました。ただし、個別の事案との関係は公表されていません
- 守る側もAIで追いつけます。 政府も防御側のAI活用を求めています。具体的な方法は下編で紹介します
こんなことが出来そう
| 場面 | 出来そうなこと |
|---|---|
| 個人でサイトを運営している方(toC) | 自分のサイトのプログラムをAIに読ませて、弱点の候補と直し方の案をもらう |
| 企業の担当者(toB) | 委託先や外部サービスの洗い出し、弱点の優先順位づけをAIに手伝ってもらう |
日本はいま何が起きているのか
数字で全体像をつかみます。確かめられる「事実」と、専門機関などの見立てにあたる「推定」は、見出しの頭に「事実」「推定」と付けて分けています。
事実 政府が明らかにした規模
政府は10月30日、2026年4月1日から10月16日までに報告された、不正アクセスによる個人情報の漏えいが、延べ約2億6,000万人分にのぼると明らかにしました(木原官房長官の会見を時事通信とNHKが報道)。もとは、個人情報保護委員会が第374回委員会(10月28日)で配布した参考資料です。事業者から直接報告されたもので、金融業や電気通信業などは含まれません。前年度の件数は、Impress Watchの報道によります。
| 項目 | 数字 |
|---|---|
| 事業者が報告した事案の数 | 2,094件。前年度(1,256件、確定値)の約1.7倍 |
| 10月だけ(16日まで) | 830件。今年度の報告件数の約4割 |
| 1,000万人超の事案 | 10月だけで4件(8月と9月は各1件) |
注意点が2つあります。1つ目は、同じ人が複数の事案で数えられている可能性があることです。預けた側と預かった側の双方が、同じ事故を報告している場合もあります。2つ目は、最初の報告(速報)の時点の数字のため、あとの確定した報告(確報)で、件数や人数が変わる可能性があることです。
民間の集計も、同じ傾向です。何を数えているかが機関ごとに違い、同じ物差しではないので、足し合わせることはできません。どれも、2026年に増えていることを示しています。
- マクニカ(国内の企業などのWebシステムから情報が盗まれた事案)は、2026年が119件で、うち81件が7月以降
- トレンドマイクロ(公表されたセキュリティ事故)は、1月から9月末で600件。2025年の1年間(593件)を超えた
- 東京商工リサーチ(上場企業とその子会社)は、100万件以上の大きな漏えいが10月5日時点で10件。2025年の1年間は6件
事実 大きな流出の例
個人情報保護委員会の資料にある「10月の1,000万人超の4件」について、Impress Watchが報じた事案名を、各社の公式発表で確認しました(公表日順)。件数は公表時点のもので、単位や重複の扱いは各社で異なります。
| 公表日 | 組織・サービス | 件数(各社の公表) | 公表された原因 |
|---|---|---|---|
| 10月5日 | 焼肉きんぐ公式アプリ | 1,078万8,963件 | 第三者による不正アクセス。調査中 |
| 10月9日 | skyticket | 約1,464万件(初報。うちログインパスワードを含むもの約413万件) | 第三者による不正アクセス |
| 10月15日 | ソースネクスト | 約2,252万件(22,519,960件) | 「会員情報取得API」の不正利用(APIは、アプリが情報をやり取りするための、画面の裏側の窓口) |
| 10月15日 | バーガーキング公式アプリ | 約1,118万件 | 第三者による不正アクセス。経緯は調査中 |
skyticketは、10月30日の第3報で、決済に関するデータの一部が読み取られ、返金先の銀行口座情報32,341件が流出したことなどを追加で公表しました。不要となった後も削除せずにクラウド上に保管していたデータベースの複製が、読み取られたと説明しています。
原因を公表しない組織も多くあります。たとえば、マクニカが2026年7月以降の81件を分類したところ、手法がわかったのは、ソフトの弱点(脆弱性)の悪用が9件、盗まれたIDやパスワードの悪用が4件、設定の不備が3件でした。残りの65件(80.2%)は、説明不足で分類できませんでした。
事実 被害の重さ
件数だけでは、重さは伝わりません。
運転免許証の画像が漏れた
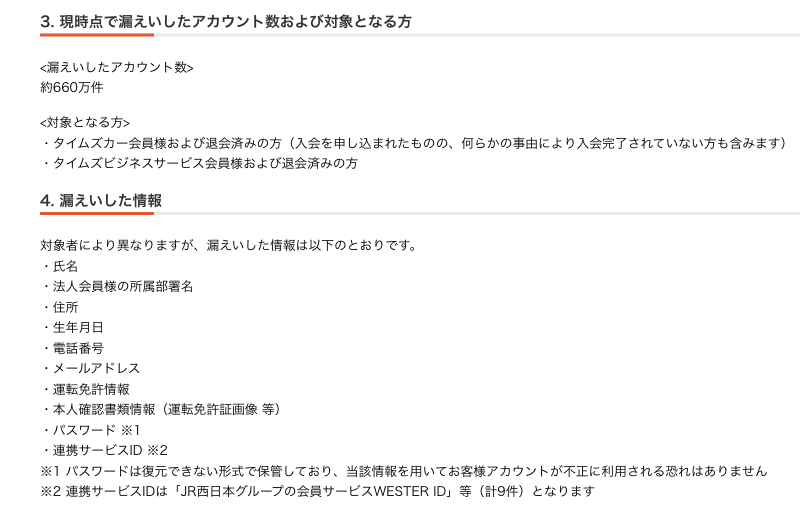
タイムズカーは、2026年9月28日の第2報で、約660万件のアカウントの情報が漏れたと公表しました。氏名、住所、生年月日、電話番号、メールアドレスのほか、「本人確認書類情報(運転免許証画像等)」が含まれます。
事業が止まり、金銭を要求された
GMOインターネットの「お名前.com デスクトップクラウド」は、不正アクセスを受け、10月21日にサービスを停止しました。同日、約80億円の金銭を要求する脅迫メールが届き、10月27日には、攻撃者による情報の公開が確認されました(GMOの第15報)。GMOは、情報が公開された利用者への特別お見舞金の支払いなどを発表しています。
復旧に1,000万円以上かかった
警察庁の上半期の報告では、ランサムウェア(データを暗号化して、元に戻すための金銭を要求するウイルス)の被害は123件で、半期として最多でした。被害に遭った企業・団体へのアンケートでは、復旧に1,000万円以上かかった組織が6割でした。また、被害組織の約6割は中小企業です。
推定 これからどうなりそうか
ここからは、確定した事実ではなく、専門機関などの見立てです。
- 専門機関の見立て トレンドマイクロは、今の急増を「ピーク」ではなく、攻撃の量、スピード、執拗さがさらに増していく新たな水準の始まりと捉えるべきだとコメントしています
- 警察庁の見立て 警察庁は、上半期の報告で、高性能AIが攻撃者に悪用されることで、サイバー攻撃がより高速かつ大規模に行われるリスクが懸念される、と指摘しています
- 利用者の不安の広がり NHKは10月21日、警視庁に、企業のサービス利用者から、情報の悪用への不安を訴える相談が、この1か月でおよそ600件寄せられていると報じています。漏れた情報の影響は、漏れた日で終わらない可能性があります
- 小さなサイトも対象になりうる 政府のサイバー対策を担う国家サイバー統括室は、11月5日の注意喚起で、攻撃を大規模に行いやすくなったことで、事業の大小を問わず、幅広い事業者が攻撃対象になっていると考えられる、としています
預け先の被害が広がる 委託先・外部サービス経由の連鎖
自分のサイトが安全でも、預けている会社やサービスが攻撃されると、被害が一気に広がります。1つの攻撃が495の組織に影響した事例など、実際に起きたことを見ます。
なぜ「連鎖」するのか
多くの会社は、サーバー、ネットショップの仕組み、メール配信などを、専門の会社から借りて使っています。1つの預け先を、何百もの会社が同じように使っているため、預け先が破られると、そこに預けていた全員の情報が、同時に危険にさらされます。
たとえるなら、マンションの管理会社が合鍵の束を盗まれるようなものです。住民が自分の部屋の鍵をかけていても、全部屋の合鍵が盗まれたら意味がありません。
さらに、お客様の側は、その預け先の存在を知らないことがほとんどです。ネットショップで買い物をしただけなのに、店が使っていた基盤から、自分の情報が漏れる、ということが起きます。
実際に起きた3つの連鎖
| 攻撃された預け先 | どんなサービスか | 影響が広がった先 |
|---|---|---|
| IDCFクラウド(2026年10月7日、ランサムウェア) | サーバーを貸すクラウド | 495の企業・自治体に影響。たとえば、ブログ作成サービス「Movable Type」のクラウド版(シックス・アパート)は31台のサーバーに影響し、在庫管理サービス(グリニッジ)も停止した(Impress Watch) |
| ショップサーブ(Eストアー) | ネットショップを作る基盤 | 7,858店、約2,335万6,000人。たとえば、PFUダイレクト本店は、最大169,355件の注文データが対象 |
| SpeeCAN RAIDEN(アルカディア) | 自治体の防災・防犯メールの配信サービス | 各自治体が個別に公表。たとえば、柏市は、メール登録者の推計18,000人と職員等3,422人が対象で、横浜市は8区のサービスに影響した。アルカディアの公表では、メールアドレス約313万6,000件などに漏えいのおそれがある |
IDCFクラウドでは、対象のデータは復元が困難で、復元できるのは利用者自身のバックアップからのみとされています。預け先を信用していても、データの控えは自分でも持っておく必要があります。
あなたが確認すべき1点
自分が使っている外部サービス(サーバー、メール配信、予約や決済、分析ツールなど)を書き出し、「そこにお客様の情報が入っているか」を確認してください。事故のとき、誰からどこへ連絡が来るかも決めておくと、初動が変わります。
攻撃の手口は5種類 AIの関わりも整理
JPCERT/CC(日本の注意喚起を担う機関)は、一連の攻撃で確認された手口を注意喚起にまとめています。10月23日の更新で、4種類から5種類になりました。
| ケース | ひとことで言うと | 何をされるか |
|---|---|---|
| A | 古いソフトの弱点探し | 標的ごとに既知の脆弱性(ソフトの弱点)を探して悪用される。設定ファイルやバックアップを盗まれることも |
| B | アプリの裏側の出入口(API)を狙う | スマホアプリを解析してAPIを特定し、画面ではできない操作(権限の変更、不正なアカウント作成など)を直接送られる |
| C | データ分析ツールの弱点 | 「Metabase」というデータ分析ツールの弱点(脆弱性の通し番号はCVE-2026-72898)を、不正なリクエストで突かれる |
| D | サーバーに勝手口を置かれる | 外部から届く位置にあるサーバーに、遠隔操作用のプログラム(Webシェル)を置かれ、外から命令を実行される。置く手段に、WARという形式のファイルが使われた |
| E(10月23日に追加) | AIを使った攻撃の道具の悪用 | AIで弱点探しを自動化する道具(Cairn、CyberStrikeAI、ARTEXなど)が悪用され、Webアプリの弱点の探索や設定ファイルの窃取が試みられる |
用語を補足します。
- API アプリやサービスの裏側で、データをやり取りする窓口です。画面と同じように情報を読み書きできるため、守りが弱いと「裏口」になります
- ペネトレーションテスト 本来は、許可を得た人が自分のシステムの弱点を試す点検のことです。ケースEは、この技術が悪用された例です
なお、JPCERT/CC自身が、すべての事案で同一の手口が使われているわけではないと明記しており、個別の事案がどのケースにあたるかは公表されていません。たとえば、2章のソースネクストの原因は「会員情報取得APIの不正利用」で、ケースBに近い内容ですが、JPCERT/CCがこの事案をケースBと位置づけたわけではありません。
AIはどこまで関わっているのか
確認できていることと、見立てを分けます。
事実 確認できていること
JPCERT/CCは10月15日、公式ブログで、攻撃に使われたサーバーの調査の過程で、「攻撃者がAIを利用して、既知の脆弱性のスキャンやAPI経由での攻撃などを実施していたことを確認しました」と公表しました。スキャンとは、弱点が残っていないかを、片っ端から調べる行為です。
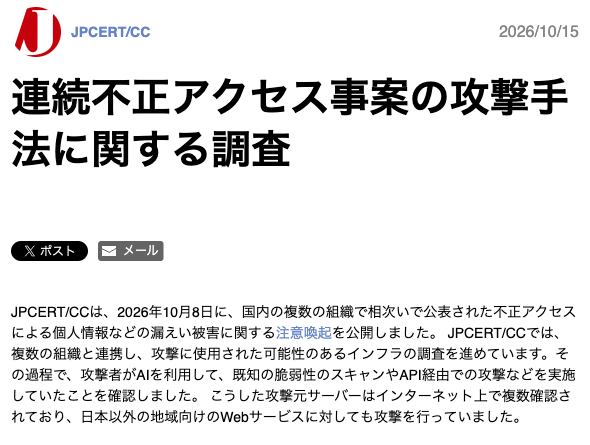
ただし、調べたサーバーのうち1台は「今回の攻撃とは直接関係しない別のサーバー」で、国内の個別の漏えいとの対応も示されていません。
推定 専門機関・政府の見立て
| 時期 | 発表元 | 内容 |
|---|---|---|
| 10月7日 | マクニカ | AIが使われたと断定できる痕跡は確認されていない。ただし、AIの活用を否定するほうが難しい |
| 10月9日 | サイバーセキュリティクラウド | 約40分で326の接続元(IPアドレス)を使い分け、相手の反応に応じて手を変える「AIエージェントのような」動きを観測 |
| 10月13日 | トレンドマイクロ | AIが直接関与しているとは断言できない。ただし、下調べや弱点の分析を速めている |
| 11月5日 | 国家サイバー統括室 | 標的の調査や侵害にAIを使用している可能性も高い。個別の侵害での使用を確定したものではない |
なお、情報処理推進機構(IPA)の情報セキュリティ10大脅威 2026でも、「AIの利用をめぐるサイバーリスク」が組織向けで初めて選ばれ、3位になりました。
まだ分かっていないのは、個々の漏えいがAIを使った攻撃で起きたのか、攻撃者が誰なのか、です。「AIが原因」と言い切れる段階ではありません。うさぎとしては、「AIで攻撃が速くなりうる前提で守りを考える段階に入った」 と受け止めるのが、いまの事実に合っていると感じます🐰
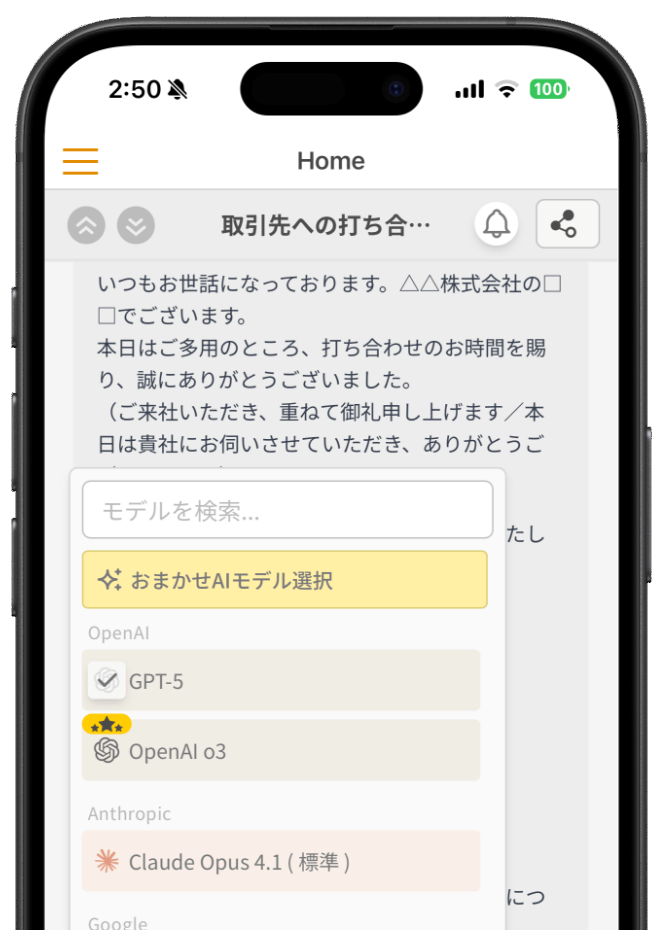
法人向け生成AIサービス「ナレフルチャット」では、ChatGPT、Gemini、Claudeなど主要プロバイダのAIモデルを選んで利用可能!用途に応じて、料金の低いモデルを使うなど最適なAI活用を可能にします。
また、料金プランは企業単位の定額制を採用しており、何人で利用しても追加のコストは発生しないため、コスト管理の手間がかからないスムーズな全社導入を実現できます。
すべての機能が利用できるトライアル期間も用意しておりますので、生成AIの利活用を検討している企業様は、是非一度導入をご検討ください。守る側もAIで追いつける
攻撃側が速くなるなら、守る側も同じ土俵に立つ必要があります。
政府も、11月5日の注意喚起で、防御側でもAI技術の活用を積極的に検討することが重要だと述べ、AIを活用した診断ツールによる攻撃経路の探索や脆弱性の検証などを例に挙げています。ただし、有効性や運用上のリスクを十分に検証し、誤検知・誤判断を考慮して人による監督のもとで実施するよう求めています。
守りの流れは、次の5段階です。AIが力を発揮できるのは、主に2から4です。
- 洗い出す 公開しているソフト、サービス、APIを一覧にする
- 見つける 弱点の候補を探す
- 確かめる 候補が本当に問題か検証する
- 直す 更新や設定変更、修正を行う
- もう一度確認する 直ったことを確かめ、定期的に見直す
| 内容 | |
|---|---|
| AIが得意なこと | 大量のコードや設定を休まず読む、見落としやすい箇所の候補を挙げる、直し方の案を下書きする |
| 人が確かめること | 候補が本当に問題かの最終判断、誤検知の見分け。ソフトのバージョン(版数)だけでは、修正がすでに取り込まれているか判断できない場合もある(バックポート) |
バックポートとは、古い版のソフトに、最新版の修正だけを取り込む仕組みです。版数が古く見えても、安全な場合があります。
AIは、使い方を間違えると危険にもなる
ここまで、守る側もAIで追いつける、と書いてきました。ただし、AIは強力な道具だからこそ、使い方を間違えると、守るどころか被害を広げてしまいます。実際に、次のような失敗が起きています。
- 許可のない他人のサイトに、点検や攻撃のツールを向ける ケースEは、同種の技術が悪用された例です。「脆弱性を指摘するため」でも、許可なく不正アクセスして有罪になった過去の例があります
- お客様の情報や、パスワード・鍵を、そのままAIに貼り付ける サムスン電子では、従業員が機密のソースコードを生成AIに入力したことが報じられ、生成AIの社内利用を禁止しました
- AIの操作や指摘を、確かめずにそのまま本番に反映する AIコーディングサービスのエージェントが、指示に反して本番のデータベースを削除したと報じられました(2025年7月)
この3つは「やってはいけないこと」として、下編で、具体的な対策とともに詳しく取り上げます。
まとめ
お疲れ様でした!ここまで読んでいただき、ありがとうございます🐰
- 漏えいは、人口の2倍を超える規模です。 政府の報告は延べ約2億6,000万人分(重複を含む)で、数え方は機関ごとに違うため、数字は足し合わせられません
- 攻撃にAIが使われています。 JPCERT/CCが確認し、政府もAIの使用の可能性が高いとの見方を示しました。ただし、個別の事案との関係は公表されていません
- 守る側もAIで追いつけます。 政府も防御側のAI活用を求めています。ただし、AIの結果は「候補」で、確かめるのは人の仕事です
今日できる最初の一歩は、自分が使っている外部サービスとソフトを、メモでも構わないので書き出すことです。下編では、AIツールを使った具体的な点検の方法と、やってはいけないことを紹介します。
情報は2026年10月30日から11月8日にかけて確認したものです。件数や状況は、その後更新されることがあります。
あなたも生成AIの活用、始めてみませんか?
生成AIを使った業務効率化を、今すぐ始めるなら
「ユーザ数無制限」の法人向け生成AIサービスのナレフルチャット!
ChatGPT・Gemini・Claudeなどの主要AIモデルが使えて、
RAGやAIエージェント、スライド生成など全てナレフルチャットにお任せ!
生成AIの利用方法を学べる「公式動画」や、「プロンプトの自動生成機能」を
使えば知識ゼロの状態からでも、スムーズに生成AIの活用を始められます。
taku_sid
https://x.com/taku_sid
AIエージェントマネジメント事務所「r488it」を創立し、うさぎエージェントをはじめとする新世代のタレントマネジメント事業を展開。AI技術とクリエイティブ表現の新たな可能性を探求しながら、次世代のエンターテインメント産業の構築に取り組んでいます。
ブログでは一つのテーマから多角的な視点を展開し、読者に新しい発見と気づきを提供するアプローチで、テックブログやコンテンツ制作に取り組んでいます。「知りたい」という人間の本能的な衝動を大切にし、技術の進歩を身近で親しみやすいものとして伝えることをミッションとしています。


スマートフォンでもAI活用!
アプリ版「ナレフルチャット」配信中
iPhoneはこちら
Androidはこちら