PLUS
生成AIコラム
うさぎでもわかる AIを使ったセキュリティ対策 下編|自分のサイトを守る方法
はじめに
上編では、個人情報の漏えいが延べ約2億6,000万人分にのぼったこと(個人情報保護委員会の資料)、そして攻撃者がAIを利用していたことをJPCERT/CCが確認したことを見ました。
では、守る側はどうすればよいのでしょうか。下編の答えは、「攻撃者がAIを使うなら、守る側もAIで点検する」 です。
でも、AIの点検は、本当に使えるのでしょうか。そこで、わざと穴だらけにした小さなサイトを2つ作り、2つのAIツールに点検させてみました。 見つけたもの、見落としたもの、そして意外だったことを、そのまま報告します🐰
この記事の要点
- まず基本の5つ。 ソフトの更新、管理画面の非公開、設定ファイルを置かない、ログインの回数制限、不要なデータの削除。AIで点検もできますが、渡し方を決めてから使います
- AIは、設定ファイルの公開や管理画面の穴を、よく見つけました。 一方、「ログインの回数制限がない」は、2つとも見落としました。外から試す点検(ペネトレーションテスト)のAIツールも世の中にありますが、実際に行うときは、専門の会社に依頼します
- AIの結果は「候補」です。 許可のない相手に使わないこと、情報をそのままAIに貼らないこと、確かめずに本番へ反映しないこと。この3つは守ってください
生成AIの社内利用をお考えの企業様へ
ナレフルチャットは初心者でも使いやすい設計で、組織全体への生成AI浸透を支援するツールです。プロンプト自動生成機能や社内共有機能により、AIリテラシーに差があっても全員が活用できます。企業のAI導入を検討している方は、こちらをご覧ください。
まず守りの基本 AIを使う前の5つ
この章でわかること AIに頼る前に、まず確認したい5つの基本です。この5つが、あとでAIに点検してもらうときの「チェックリスト」にもなりますよ🐰
JPCERT/CCの注意喚起と、国家サイバー統括室の11月5日の注意喚起をもとに、効果が大きいものを5つ選びました。どの手口に効くかの対応は、筆者の整理です。
表に出てくるA〜Eは、上編で紹介した、JPCERT/CCが挙げる5種類の手口のことです。おさらいしておきましょう。
| 手口 | ひとことで言うと |
|---|---|
| A | 古いソフトの弱点探し。設定ファイルやバックアップも盗まれる |
| B | アプリの裏側の出入口(API)を狙った、権限の変更などの操作 |
| C | データ分析ツール(Metabase)の弱点を突かれる |
| D | サーバーに遠隔操作用のプログラム(Webシェル)を置かれる |
| E | AIで弱点探しを自動化する道具の悪用 |
次の表が、5つの基本です。「効く手口」は、その基本が、A〜Eのどれに効くかを表しています。
| 基本の守り | ひとことで言うと | 効く手口 |
|---|---|---|
| 1 使っているソフトを書き出して更新 | 古い弱点を残さない | A、C、E |
| 2 管理画面を公開しない | 勝手口を外から見えなくする | B、C |
| 3 設定ファイルとバックアップを置かない | 盗まれる材料を置かない | A、E |
| 4 ログインとAPIの守りを固める | 何度叩かれても耐える | B |
| 5 不要なデータを消し、必要な控えは取る | 漏れても被害を小さくする | 全体 |
基本1 使っているソフトを書き出す
まず、使っているソフトの製品名、バージョン、使っている場所を、一覧にします(国家サイバー統括室も求めています)。そのうえで、自動更新を有効にしましょう。古いまま残っているソフトは、攻撃者に狙われやすくなります。
基本2 管理画面を公開しない
外から使う必要のない管理画面は、公開しないのが基本です。使う場合は、決まった場所(社内など)からしか開けないようにします。Webサーバーのソフト「nginx」なら、次のように設定できます(公式の例をもとにしたものです)。
location /admin/ {
    allow 203.0.113.0/24;   # 許可する場所のアドレス(例)
    deny  all;              # それ以外は断る
}
基本3 設定ファイルとバックアップを置かない
.env やバックアップ(.sql、.zip)は、誰でも見られる公開フォルダに置かないでください。自分のサイトなら、次のコマンドで、外から読めてしまわないかを確かめられます。
curl -I https://自分のサイトのドメイン/.env
結果が「404」か「403」なら、読めない状態なので安心です。「200」と出たら、ファイルが外から読める可能性があります。 ブラウザで中身を確かめ、本物の設定ファイルだったら、すぐに公開フォルダの外へ移動しましょう。
基本4 ログインとAPIを固める
ログインやパスワードの再設定は、何度も試されると、破られやすくなります。そこで、試せる回数に上限を決めます。nginxなら、次のように設定できます(公式の例をもとにしたものです)。
limit_req_zone $binary_remote_addr zone=login:10m rate=1r/s;
location /login { limit_req zone=login burst=5; }
あわせて、多要素認証も設定しましょう。APIは、ログインした本人だけが使えるように、アクセスの許可を確認します。
基本5 不要なデータを消す
使い終えた会員データや、古いバックアップは、消しましょう。上編のskyticketでは、不要なのに保管していたデータの複製が、読み取られました。持っていなければ、漏れることもありません。
ただし、必要な控え(バックアップ)は、きちんと取っておきます。上編のIDCFクラウドでは、利用者自身のバックアップからしか、データを戻せないとされました。
基本の5つは大切ですが、人が1つずつ確認するのは、手間のかかる作業です。そこで、この点検を手伝ってくれるAIツールの出番です。次の章で、4つの道具を見ていきます。
プログラムを点検するAIツール4つ
この章でわかること 点検してくれる4つのAIツールの特徴と、触る前に決める3つの約束。
5つの基本のうち、コードや設定を読めば見つけられるものは、AIツールが点検してくれます。この章と次の章では、ソースコードをAIに渡し、読んで調べてもらう点検を試します。まず、道具を見ていきましょう。
点検の道具 4つの特徴
弱点の候補を探し、確かめ、直し方まで示すAIツールが、出そろいました。公式の説明では、どれも「見取り図を作る、探す、探した係とは別のAIが疑って確かめる、直す」という流れです。
| ツール(提供元) | 特徴 | 導入方法 |
|---|---|---|
| Claude Security(Anthropic) | Claude Codeの中で動く、AIの点検チームです。プロジェクト全体も、最近変更した部分だけも、点検できます。どこまで調べたかを、報告に書いてくれます。直し方の案も出しますが、直すかどうかは、人が決めます | 導入 /plugin install claude-security@claude-plugins-official と /reload-plugins を入力します始め方 /claude-security を入力します |
| Codex Security(OpenAI) | 点検から、直し方の案まで、1つでこなせる道具です。プロジェクト全体、指定したフォルダ、変更した部分を点検できます。直した後に、本当に直ったかの再確認もできます。結果は、他のツールで読み込める形でも出力でき、自動の検査の仕組み(CI)に組み込むこともできます | 導入 npm install --global @openai/codex-security を入力します始め方 cs login でログインし、cs scan . を入力します |
| Cloudflare Security Audit Skill(Cloudflare) | 使っているAIのコーディング用の道具に、点検のやり方を教える追加機能です。6つの段階で点検し、見つけたものを「確認済み」「要検証(確かめきれなかったもの)」「却下」に仕分けてくれます。1回では見つかる数が限られるため、何回か実行する使い方が向いています | 導入 npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit を入力します始め方 使っているAIの道具に、「security audit this codebase」と頼みます |
| Google Mantis(Google) | 弱点を探し、本当に起きるかを再現し、直し方まで試す道具です。直した後も、もう一度攻撃して、効かなくなったかを確かめます。AIが作ったプログラムを実際に動かすため、外から切り離した安全な環境が必要です。公式のサポートはなく、デモ用という位置づけです | 導入 公式のリポジトリを取得し、reference フォルダで ./install.sh を実行します始め方 python3 scripts/configure.py --auto で設定し、./run.sh 点検するフォルダ を実行します |
4章では、多くの方が試しやすい、Claude SecurityとCodex Securityの2つを、実際に触ります。
触る前に決める3つの約束
どの道具を使うにしても、AIに渡した情報は、外部のサービスで処理されます。触る前に、3つの約束を決めましょう。
約束1 何を、どう渡すか
社内のルールに合わせて、次のどちらかを選びます。
| 渡し方 | 内容 | 向いている場合 |
|---|---|---|
| 全体を点検する | リポジトリ(プログラムの保管場所)を、まるごと渡します | 広く、速く調べたい |
| 範囲を絞って点検する | 調べるフォルダを指定します。点検から外すフォルダも選べます | 重要な部分だけ調べたい。秘密情報の置き場所を外したい |
パスワード、APIキー、.env の中身、お客様の情報は、AIに渡さないようにします。
約束2 どこで動かすか
点検は、自分のパソコンの中で、練習用のものだけを対象に行います。AIが作ったプログラムを動かすツールは、思わぬ動きで本番に触れるおそれがあるため、本番や会社のネットワークにつながる端末では動かさないでください。
約束3 やってはいけないことを知る
次の3つは、必ず避けてください。
- 許可のない相手に、点検の道具を向ける 「弱点を教えるため」でも通りません。許可なくサイトに不正アクセスし、約1,200人分の個人情報を入手した元研究員に、有罪判決が出た例があります(2005年)
- お客様の情報や、パスワードをそのままAIに貼る サムスン電子では2023年、従業員が機密のソースコードを生成AIに入力したことが報じられ、同社は生成AIの社内利用を禁止しました
- AIの指摘や操作を、確かめずに本番に反映する 2025年7月、AIコーディングサービスのエージェントが、「承認なしに変更しない」という指示に反して、本番のデータベースを削除したと報じられました。本番に触らせるなら、バックアップを先に用意します
ほかにも、AIがすすめる部品(パッケージ)は、実在するか確かめてください。研究では、AIが挙げた部品のうち、実在しないものの割合は、平均で、商用のAIで少なくとも5.2%、公開されているAIで21.7%でした。
法人向け生成AIサービス「ナレフルチャット」では、ChatGPT、Gemini、Claudeなど主要プロバイダのAIモデルを選んで利用可能!用途に応じて、料金の低いモデルを使うなど最適なAI活用を可能にします。
また、料金プランは企業単位の定額制を採用しており、何人で利用しても追加のコストは発生しないため、コスト管理の手間がかからないスムーズな全社導入を実現できます。
すべての機能が利用できるトライアル期間も用意しておりますので、生成AIの利活用を検討している企業様は、是非一度導入をご検討ください。実際に使ってみる 流れと結果
この章でわかること 2つのAIツールを、実際に触って、わざと穴を入れたサイトを点検させた様子と結果。
本物のサイトで試すのは不安ですよね。そこで、わざと弱点を入れた2つの「練習台」を作り、実際に触ってみました。結果は1〜2回の実行にもとづくもので、ツールの優劣を決めるものではありません。
どんな練習台か
| 練習台 | 中身 | 入れた弱点 |
|---|---|---|
| A 古いバージョン版 | 会員サイトを想定した、設定ファイルだけのフォルダ。動かしません | 古いソフト4件(基本1) |
| B コードの弱点版 | 会員を管理する小さなWebサービス(約100行)。動かさなくても、コードを読ませるだけで試せます | 10件(基本2、3、4など) |
練習台A は、国家サイバー統括室が挙げた、サポート終了ソフトの継続使用の形です(11月5日の注意喚起)。入っているのは、PHP 8.1と、古い部品3つ(guzzle 6.3.0、twig 2.4.0、symfony/http-kernel 4.4.0)です。入れたものが本当に古く、弱点が知られていることは、公開データで確かめてあります(PHP 8.1のサポート終了日は2025年12月31日、endoflife.date。3つの部品の既知の弱点は、OSVに、14件、16件、2件。2026年11月9日時点)。
練習台B には、上編のケースA〜Dに近い弱点を、2章の基本に当てはめて、10件入れました。
| 基本 | 入れた弱点 | 件数 |
|---|---|---|
| 2 管理画面 | アプリ側の設定に埋め込んだ鍵で管理操作ができる、デバッグモードが有効 | 2件 |
| 3 設定ファイル | 設定ファイルとバックアップが公開フォルダにある、秘密の鍵がコードに直書きされている | 3件 |
| 4 ログインとAPI | ログインに回数制限がない、ログインなしで他人の情報が読める | 2件 |
| その他 | 検索欄の入力の扱いが危うい、フォルダの外のファイルが読める、パスワードをそのまま保存している | 3件 |
Claude Securityを触ってみる
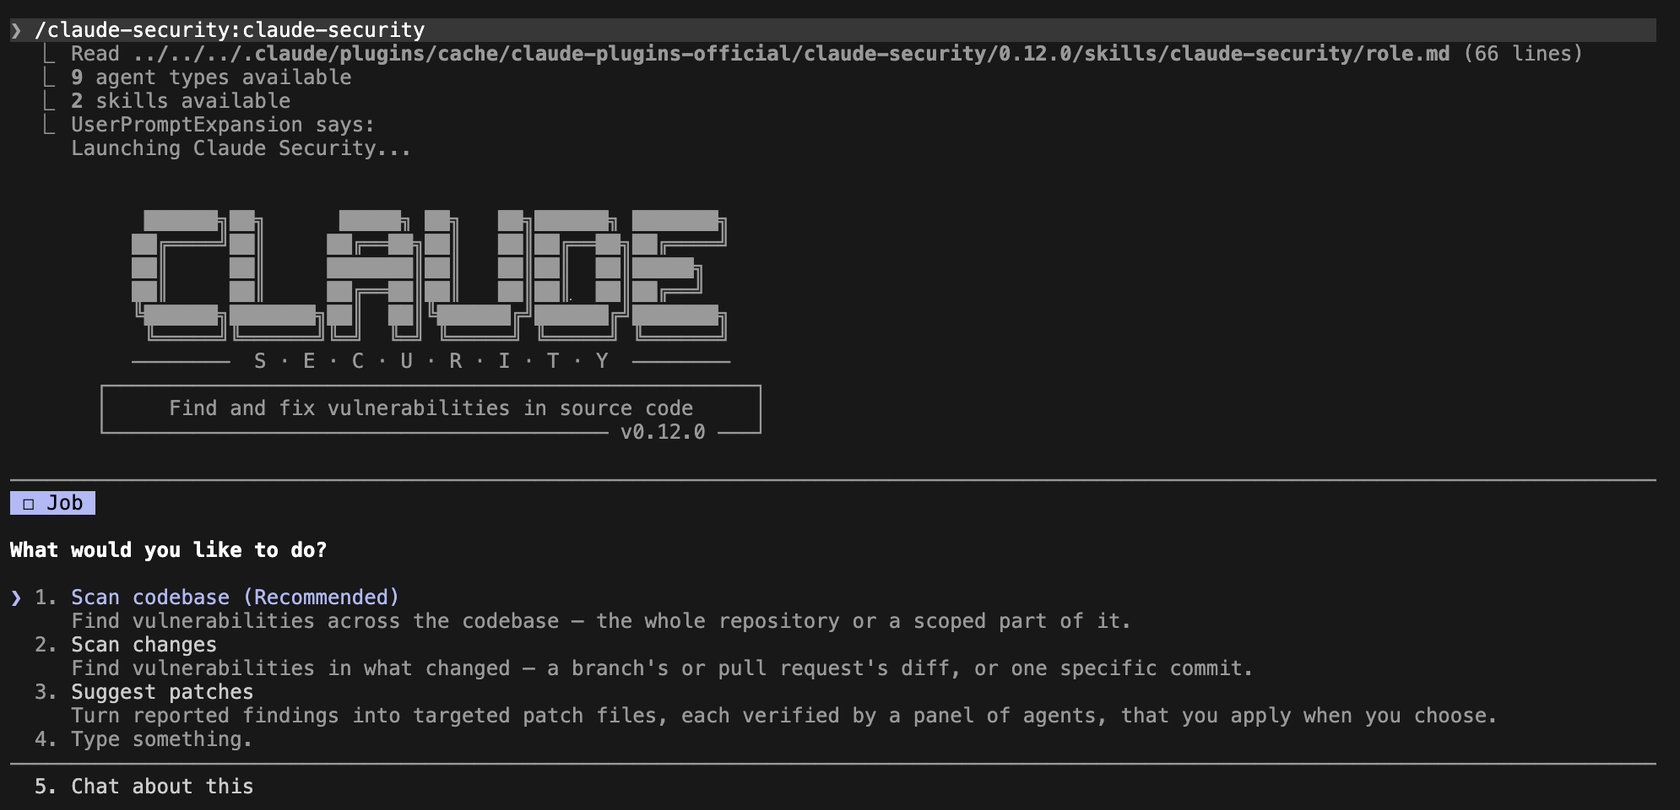
- 導入します。 3章の表のとおり、
/plugin install claude-security@claude-plugins-officialと/reload-pluginsを入力します /claude-securityを入力し、メニューから「Scan codebase」を選びます。
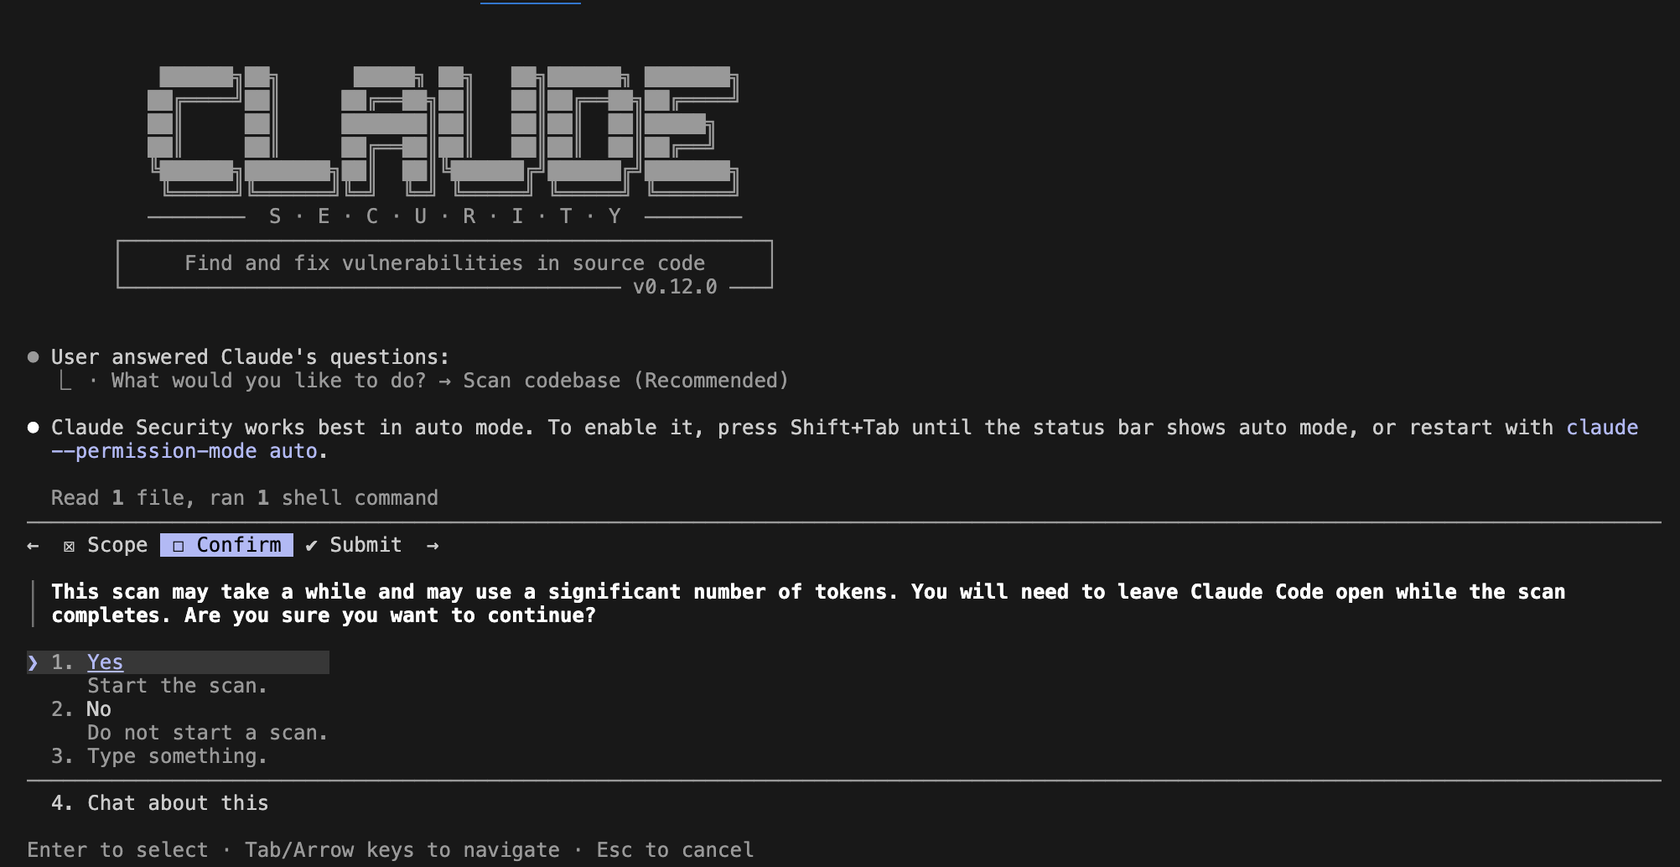
- 範囲を選び、確認画面で「Yes」を選びます。 練習台Aでは、「リポジトリ全体(4ファイル、
medium)」がおすすめとして出ました。確認画面では、「時間がかかり、多くのトークン(AIの利用量)を使うことがあります。点検が終わるまで、Claude Codeを開いたままにしてください」と案内されます
- 終わると、レポートのフォルダが作られます。
結果は、練習台Aが、medium も high も、指摘0件。練習台Bが、10件(同じ原因を別の面から見たものを、まとめると6つ)でした。レポートには、調べた範囲や、読んだファイルの数、調査担当(AI)を15人割り当てたことまで、書かれています。
Codex Securityを触ってみる
- 導入します。 3章の表のとおり、
npm install --global @openai/codex-securityを入力します。もしcsが見つからないときは、古い版が入っている可能性があります。npm install --global @openai/codex-security@latestで入れ直してください - ログインします。
cs loginを入力すると、ブラウザが開き、ChatGPTのアカウントでサインインします - 点検を始めます。
cs scan .を入力します。認証の方法を聞かれたら、ChatGPTのサブスクリプションかAPIキーを選びます - 実行画面で、進み具合を確かめます。 使っているモデル、トークン(AIの利用量)の数、ChatGPTの利用枠の使用率が出ます
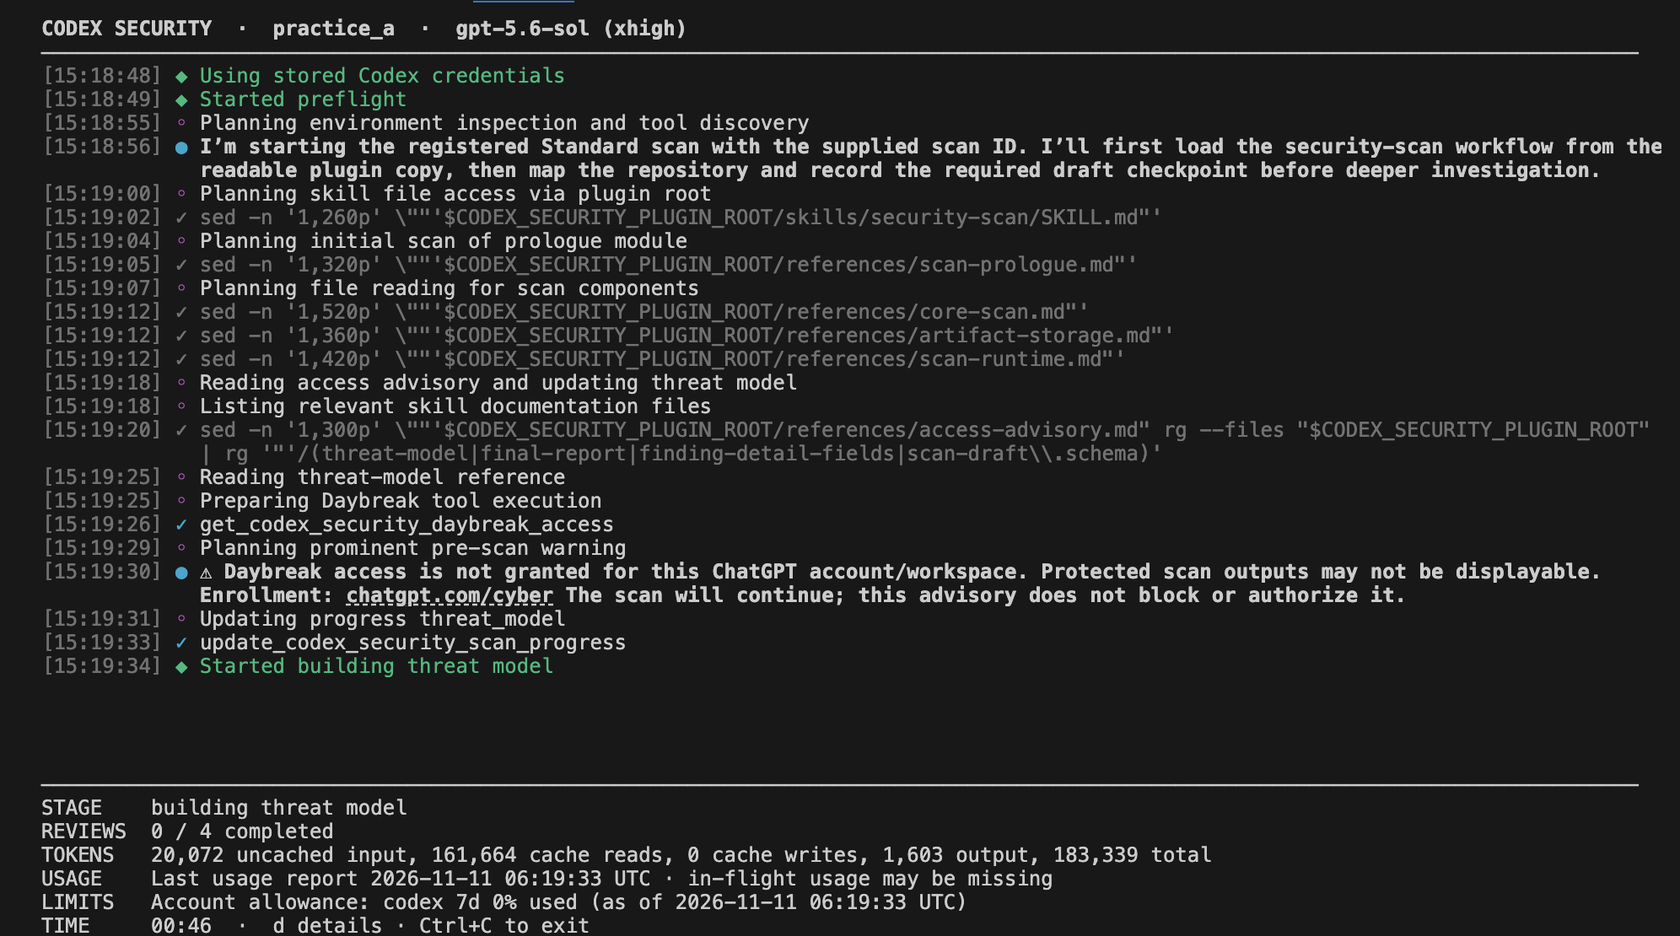
- 終わると、レポートの場所が表示されます。 結果にコードの抜粋が含まれるため、公式の説明のとおり、非公開の場所に保存します
結果は、練習台Aが3件(low 1、informational 2)、練習台Bが7件(medium 3、low 3、informational 1)でした。時間は、練習台Aで約10分、Bで約17分です。既定が最高の強さ(xhigh)のため、時間とトークンを多く使います。
結果を並べる
見つけた件数を、「見つけた数 / 入れた数」で示します。
| ツール | 基本1 古いソフト | 基本2 管理画面 | 基本3 設定ファイル | 基本4 ログインとAPI | その他 | 入れていない弱点の指摘 |
|---|---|---|---|---|---|---|
| Claude Security | 0 / 4 | 1 / 2(ほか1件は、別の指摘の中で触れただけ) | 3 / 3 | 1 / 2 | 3 / 3 | 0件 |
| Codex Security | 4 / 4 | 2 / 2 | 3 / 3 | 1 / 2 | 3 / 3 | 練習台Aで1件(妥当)、Bで0件 |
2つとも見つけたものは、次のとおりです。基本3(設定ファイル)の3件すべてと、基本2(管理画面)の「アプリ側の設定に埋め込まれた鍵で、誰でも管理者になれる」問題、基本4の「ログインなしで他人の情報が読める」問題です。デバッグモードは、Codex Securityだけが、独立した指摘にしました。
意外だった3つ
1 古いソフトの扱いが、ツールで分かれました
Claude Securityは、練習台Aで0件でした。レポートに、古いバージョンへの言及はなく、Dockerfile と composer.json は、読んだと記載されています。
一方、Codex Securityは、PHP 8.1が保守期間外であることと、古い部品3つの名前とバージョンを挙げました。ただし、重大度は「参考(informational)」で、「悪用できる経路が示せない」という理由が付いていました。さらに、レポートには、外部の脆弱性情報は調べない(オフライン)と書かれており、脆弱性の番号は出ませんでした。古さの確認は、OSVなどの公開データと組み合わせると、確かめやすくなります。
なお、Codex Securityは、こちらが入れていない弱点の指摘を1件、挙げました。練習台Aの index.php が、PHPのバージョンを画面に出している、という指摘です。実際に出しているので、妥当な指摘でした。
2 同じ弱点でも、緊急度の付け方が違いました
練習台Bの指摘で、Claude Securityは、10件のうちHIGHが3件でした。Codex Securityは、7件のうち、medium 3件、low 3件、informational 1件です。レポートに、「127.0.0.1だけで動く前提」で評価したと書かれています。練習台BのREADMEに、インターネットに公開しないと書いていたことが、判断に影響した可能性があります。
同じ弱点でも、ツールと前提によって、緊急度の評価が変わります。AIの重大度は、そのまま信じず、自分の環境に当てはめて、見直しましょう。
3 「回数制限がない」は、どちらも見落としました
回数制限は、アプリの外(nginxなど)で設定されることも多く、コードを読むだけでは、「ない」と断定しにくいためと考えられます。動いているものに、何度も試して確かめる、動的な検査のほうが、確かめやすい項目です(今回は、動的な検査は試していません)。この話は、5章で続けます。
外から試す点検と、運用のしかた
この章でわかること 最近ニュースでよく見るARTEXのような、外から試す道具の正体と、世の中にある道具の紹介です。使い方は書かず、実際に行うときの頼み方にも触れます。
最近ニュースでよく見る「ARTEX」という名前を、聞いたことはありませんか。日本企業への不正アクセスに使われたと報じられたAIの道具で、実は、この章で紹介する「動的な検査」にあたる道具です。
3章と4章は、ソースコードを渡して、読んで調べてもらう点検でした。一方、「動的な検査」は、ソースコードがなくても、インターネット越しに、動いているサービスを外から実際に試して、弱点を探せます。 これが、ペネトレーションテストです。4章で見つからなかった「回数制限がない」のように、実際に何度も試さないと確かめにくい項目は、動的な検査の出番です。
外から試せるということは、攻撃者にも、同じことができるということです。だからこそ、守る側も、どんな道具があるのかを、知っておきましょう。
世の中にある、ペネトレーションテストのAIツール
AIを使った、ペネトレーションテストの道具が、次々に出てきています。公開されている代表的なものを4つ、あわせて話題になったARTEXを紹介します。
| ツール | 特徴 | 公開の形 |
|---|---|---|
| PentestGPT | AIが自律的にペネトレーションテストを行う道具です。USENIX Security 2024で発表された論文があります | オープンソース(MIT) |
| Strix | 本物のハッカーのように、動いているアプリを試し、見つけた弱点が本当に突けるかまで確かめる道具です | オープンソース(Apache-2.0) |
| Shannon | WebアプリとAPI向けです。ソースコードを読んで攻撃の道筋を見つけ、実際に攻撃して証明できたものだけを報告します | オープンソース(AGPL-3.0) |
| PentAGI | 自分のサーバーで動かせる、自律型の道具です。クラウドのAIも、手元のAIも選べます | オープンソース(MIT) |
| ARTEX | 中国で開発された、AIの自律型ペネトレーションテストの道具です。日本企業などへの攻撃に悪用されました | 公開停止(もとはオープンソース) |
ARTEX以外は、誰でも中身を見られる無料のソフト(オープンソース)です。AIの利用料は別にかかります。ARTEXは、悪用を受けて、開発者が公開を停止しました。
ChatGPTやClaudeでは、実行できないことが多い
ペネトレーションテストのような攻撃的な作業は、ChatGPTやClaudeなどの一般のAIでは、安全のための制限にかかり、断られることが多くなっています。
- Anthropic(Claude) 一般に提供しているモデルは、サイバー関連の作業の多くを止める、慎重な安全対策を備えていると、公式に発表しています。許可を得たペネトレーションテストが止まる場合は、本人確認を受けた専門家向けの「Cyber Verification Program」が用意されています(公式の案内)
- OpenAI(Codex Security) 一部のサイバー関連のリクエストや、保護された指摘には、「Trusted Access for Cyber」が必要だと、公式の説明にあります
一方、コードの点検や、既知の弱点の修正のような、守りの作業は、通常のモデルでも使えます(Anthropicの案内)。4章の点検が動いたのは、そのためと考えられます。攻撃者の目線で試す作業は、制限や、専門の確認が必要になりやすい分野です。
使い方を紹介しない理由
この種の道具は、悪用もできます。上編のケースEでは、AIを使ったペネトレーションテストの道具(Cairn、CyberStrikeAI、ARTEX)が、攻撃に悪用されたとJPCERT/CCが伝えています。そのため、この記事では、使い方の詳細は書きません。
試してよいのは、自分が所有しているか、書面で許可をもらった相手だけです。 他人のサイトに向けると、法律に触れるおそれがあります。PentestGPTやPentAGIの公式の説明も、許可を得た対象にだけ使うよう求めています。
実際に行うときは、専門の会社に依頼します
ペネトレーションテストは、道具を動かすだけでなく、範囲の決め方、本番への影響の見極め、結果の判断に、専門の知識が必要です。会社のサービスで行う場合は、専門の会社に依頼するのが安心です。
国家サイバー統括室の注意喚起は、脆弱性診断やペネトレーションテストを第三者に委託するときの確認点を、次のように挙げています。
- 技術力と実績のある事業者を選びます。 自社の対象に合わせて、ウェブアプリ診断、API診断、モバイルアプリ診断などの実績、診断の手法、体制を確認します
- 情報セキュリティサービス基準に適合した事業者を選びます。
- 自動の診断だけでなく、人による検証や、業務の流れを考慮した診断が行われるかを確認します。
AIツールは、結果を確かめる手がかりにも、依頼前に弱点の候補をつかむ道具にもなります。ただし、AIの結果は「候補」です。最終的な判断は、専門の方と一緒に行いましょう。
まとめ
お疲れ様でした!ここまで読んでいただき、ありがとうございます🐰
今回は、守りの基本5つと、AIツールを使った点検の流れをお伝えしました。AIは、基本を支える心強い道具ですが、結果は「候補」として受け取り、最後は人が確かめる。AIと人が、役割を分け合う使い方が、無理なく続けられる形ではないでしょうか。
AIを使った攻撃も、AIを使った守りも、動きがとても速い分野です。新しい手口や道具は、これからも次々に出てきます。ときどき最新の情報を確かめながら、無理のない範囲で、備えを続けていきましょう。
漏えいの規模、委託先を通じて被害が広がる仕組み、攻撃者の5種類の手口は、上編で紹介しています。下編から読まれた方は、こちらもぜひどうぞ。
情報は2026年10月30日から11月12日にかけて確認したものです。ツールの内容や提供条件は、その後変わることがあります。
あなたも生成AIの活用、始めてみませんか?
生成AIを使った業務効率化を、今すぐ始めるなら
「ユーザ数無制限」の法人向け生成AIサービスのナレフルチャット!
ChatGPT・Gemini・Claudeなどの主要AIモデルが使えて、
RAGやAIエージェント、スライド生成など全てナレフルチャットにお任せ!
生成AIの利用方法を学べる「公式動画」や、「プロンプトの自動生成機能」を
使えば知識ゼロの状態からでも、スムーズに生成AIの活用を始められます。
taku_sid
https://x.com/taku_sid
AIエージェントマネジメント事務所「r488it」を創立し、うさぎエージェントをはじめとする新世代のタレントマネジメント事業を展開。AI技術とクリエイティブ表現の新たな可能性を探求しながら、次世代のエンターテインメント産業の構築に取り組んでいます。
ブログでは一つのテーマから多角的な視点を展開し、読者に新しい発見と気づきを提供するアプローチで、テックブログやコンテンツ制作に取り組んでいます。「知りたい」という人間の本能的な衝動を大切にし、技術の進歩を身近で親しみやすいものとして伝えることをミッションとしています。

スマートフォンでもAI活用!
アプリ版「ナレフルチャット」配信中
iPhoneはこちら
Androidはこちら